Một tài khoản Facebook bị chiếm quyền không chỉ mất đi lịch sử tương tác cá nhân mà còn kéo theo rủi ro lớn nếu đang nắm quyền quản trị các tài sản quảng cáo hoặc trang doanh nghiệp. Đa số các sự cố mất quyền truy cập không đến từ việc hệ thống bị tấn công quy mô lớn, mà bắt nguồn từ việc chủ tài khoản bỏ quên các lỗ hổng cơ bản trong phiên đăng nhập cũ, phương thức xác thực hai lớp (2FA) hoặc thông tin khôi phục đã lỗi thời.
Thực hiện một quy trình kiểm tra bảo mật Facebook định kỳ là cách duy nhất để chủ động rà soát và loại bỏ các điểm yếu này trước khi chúng trở thành cửa sau cho kẻ xấu. Bài viết này sẽ vạch ra một checklist chi tiết giúp bạn tự vận hành việc audit bảo mật cho chính tài khoản của mình một cách an toàn và đúng quy chuẩn.
Điểm dừng chân đầu tiên trong bất kỳ chu trình audit nào chính là danh sách các thiết bị và trình duyệt đang duy trì trạng thái đăng nhập vào tài khoản của bạn. Rất nhiều người dùng có thói quen đăng nhập trên điện thoại của bạn bè, máy tính tại quán cà phê hoặc các thiết bị cũ nhưng quên không đăng xuất triệt để.
Khi kiểm tra khu vực này trong phần cài đặt bảo mật của Meta, bạn cần tập trung rà soát các yếu tố cụ thể sau:
Kinh nghiệm thực tế: Nếu phát hiện bất kỳ phiên đăng nhập nào khả nghi, đừng chỉ bấm đăng xuất thiết bị đó. Hãy tiến hành đăng xuất khỏi tất cả các thiết bị cùng lúc, sau đó đổi mật khẩu ngay lập tức để buộc toàn bộ phiên cũ phải kết thúc.
Để nắm rõ hơn các bước rà soát chi tiết cho từng loại tài khoản cụ thể, bạn có thể tham khảo thêm hướng dẫn tại Quy Trình Kiểm Tra Bảo Mật Facebook Định Kỳ Cho Tài Khoản hoặc áp dụng cho hệ thống tài sản lớn hơn qua bài Quy Trình Kiểm Tra Bảo Mật Facebook Định Kỳ Cho Nhà Vận Hành.
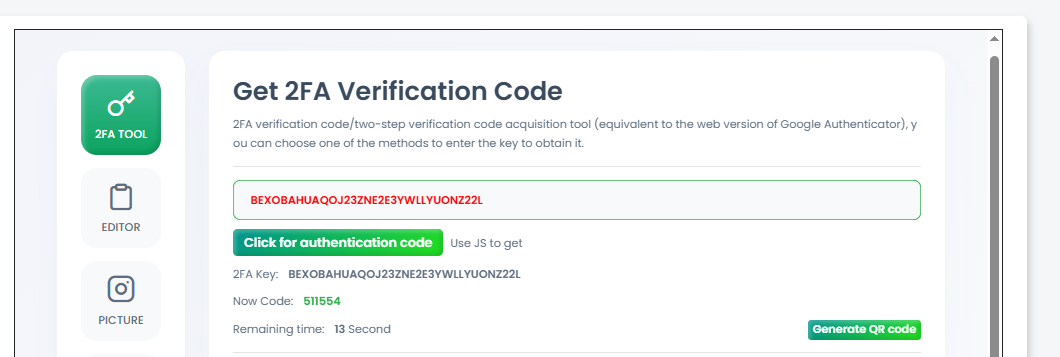
Xác thực hai lớp (2FA) đóng vai trò như một lớp khóa thứ hai kiên cố. Ngay cả khi mật khẩu của bạn bị lộ do dính mã độc hoặc bị dò tìm, kẻ tấn công vẫn không thể xâm nhập nếu thiếu đi mã số ngẫu nhiên được sinh ra từ ứng dụng xác thực hoặc mã gửi về thiết bị tin cậy.
Trong quá trình audit, bạn cần xác thực lại hình thức nhận mã 2FA đang được ưu tiên sử dụng:
Bên cạnh đó, tính năng nhận cảnh báo đăng nhập (Login Alerts) đóng vai trò như hệ thống chuông báo động sớm. Khi có bất kỳ ai cố gắng đăng nhập từ một thiết bị hoặc trình duyệt lạ, Meta sẽ gửi thông báo ngay lập tức về điện thoại hoặc email chính chủ của bạn. Bạn đọc có thể tìm hiểu sâu hơn về cơ chế này tại bài viết 2FA Facebook là gì? Cách hoạt động và lưu ý bảo mật.
Thông tin khôi phục (Recovery Information) là chiếc phao cứu sinh cuối cùng khi tài khoản xảy ra sự cố. Một lỗi rất phổ biến là người dùng sử dụng email hoặc số điện thoại từ nhiều năm trước, hiện không còn quyền truy cập hoặc đã bị nhà mạng thu hồi do không sử dụng.
Khi kiểm tra thông tin khôi phục, hãy đảm bảo các tiêu chí sau được đáp ứng đầy đủ:
Nếu bạn quản lý nhiều tài khoản hoặc các trang doanh nghiệp, việc phân quyền quản trị viên cũng cần được rà soát chặt chẽ nhằm tránh việc một điểm yếu ở tài khoản cá nhân làm sập toàn bộ hệ thống tài sản. Tham khảo thêm cách thiết lập quyền an toàn tại Bảo Mật Page Facebook: Checklist Quyền Và Quản Trị Viên An Toàn.
Để giúp bạn dễ dàng thực hiện thao tác rà soát hàng tháng, dưới đây là bảng checklist tóm tắt các hạng mục cốt lõi:
| Hạng mục audit | Nội dung cần kiểm tra | Tần suất đề xuất |
|---|---|---|
| Phiên đăng nhập | Danh sách thiết bị, vị trí lạ, ứng dụng bên thứ ba kết nối. | Mỗi tháng một lần |
| Xác thực 2FA | Trạng thái hoạt động của ứng dụng xác thực và mã dự phòng. | Mỗi quý một lần |
| Thông tin khôi phục | Email chính, số điện thoại nhận mã và khả năng truy cập. | Mỗi 6 tháng một lần |
| Cảnh báo đăng nhập | Bật thông báo qua ứng dụng, email và SMS khi có thiết bị lạ. | Kiểm tra ngay lập tức |
Quá trình tự kiểm tra bảo mật đôi khi phản tác dụng nếu người dùng áp dụng sai cách hoặc lơ là các chi tiết nhỏ. Dưới đây là những điểm cần tránh:
Việc xây dựng thói quen kiểm tra định kỳ không mất nhiều thời gian nhưng mang lại sự an tâm tuyệt đối trong suốt quá trình sử dụng và vận hành công việc trên nền tảng.
Ảnh minh họa: Pexels