Trong các đội ngũ quảng cáo số vận hành theo mô hình làm việc từ xa hoặc phân bổ ở nhiều địa điểm khác nhau, việc quản lý quyền truy cập tài sản số luôn là bài toán đau đầu. Khi mỗi nhân sự sử dụng một thiết bị riêng để nhận mã xác thực hai lớp, rủi ro mất thiết bị, hỏng phần cứng hoặc mất quyền truy cập ứng dụng Authenticator có thể làm tê liệt toàn bộ hệ thống chiến dịch bất cứ lúc nào. Để giải quyết triệt để vấn đề này, việc xây dựng một quy trình chuẩn hóa về lưu trữ mã khôi phục 2FA ngoại tuyến là yêu cầu bắt buộc đối với cấp quản lý.
Bài viết này sẽ đi sâu vào giải pháp bảo mật tập trung, giúp doanh nghiệp bảo vệ tài nguyên số hiệu quả, phân phối thông tin an toàn và xử lý chuẩn xác các tình huống thay đổi nhân sự mà không vi phạm nguyên tắc an toàn của nền tảng.
Khi nhân sự ngồi ở nhiều tỉnh thành hoặc quốc gia khác nhau, việc phụ thuộc hoàn toàn vào ứng dụng xác thực trên điện thoại cá nhân tạo ra điểm yếu chết người trong khâu vận hành. Nếu một nhân sự phụ trách tài khoản quảng cáo chính làm rơi điện thoại, đổi máy mà quên sao lưu hoặc ứng dụng gặp lỗi, họ sẽ bị khóa vĩnh viễn khỏi các tài sản quan trọng nếu không có phương án dự phòng.
Tuy nhiên, giải pháp không phải là chụp màn hình mã dự phòng rồi gửi qua các ứng dụng nhắn tin nhanh. Cách làm này vô tình biến đoạn chat thành một kho lưu trữ lỏng lẻo, dễ bị khai thác nếu một tài khoản cá nhân bị xâm nhập. Do đó, tổ chức cần một cơ chế tách biệt hoàn toàn giữa môi trường trực tuyến và ngoại tuyến để bảo vệ các chuỗi ký tự này.
Kinh nghiệm thực tế: Đừng bao giờ lưu trữ toàn bộ mã dự phòng của tất cả tài khoản vào một file Excel duy nhất lưu trên mây mà không mã hóa. Nếu hệ thống lưu trữ đám mây bị lộ thông tin đăng nhập, toàn bộ hệ thống tài khoản doanh nghiệp sẽ rơi vào tình trạng báo động đỏ.
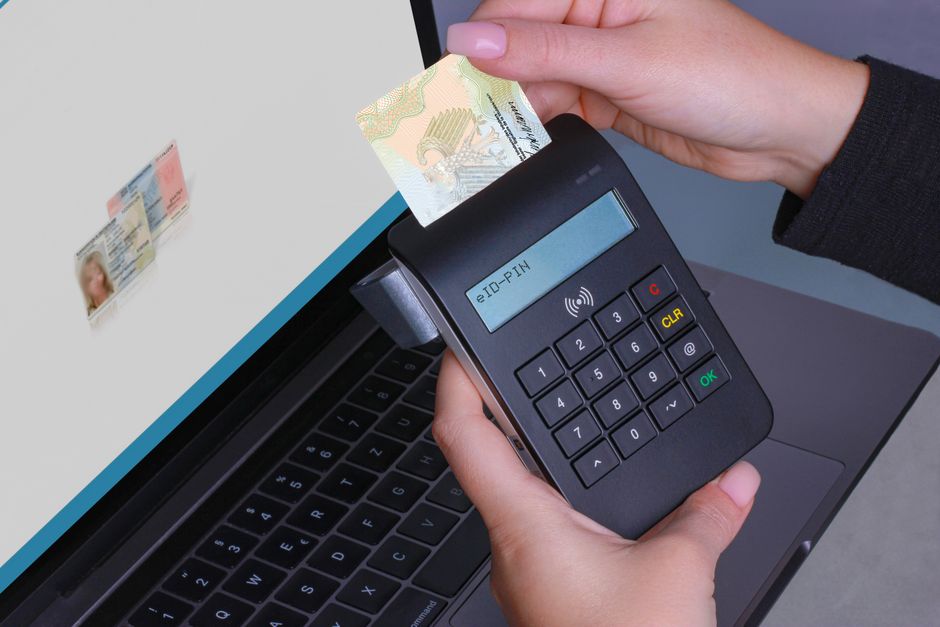
Mô hình kho ngoại tuyến tập trung dựa trên nguyên tắc: bản sao vật lý hoặc bản lưu mã hóa cục bộ chỉ được mở khi có sự cố khẩn cấp và phải chịu sự kiểm soát chặt chẽ của người quản lý cấp cao.
Doanh nghiệp có thể áp dụng mô hình lưu trữ kết hợp phần cứng và giấy tờ bảo mật theo các bước sau:
Câu hỏi lớn nhất của các nhà quản lý là làm sao để nhân sự ở xa có thể xử lý khi gặp màn hình checkpoint xác minh danh tính mà không làm lộ mã qua các công cụ chat thông thường như Zalo, Telegram hay Messenger. Giải pháp nằm ở quy trình cấp phát phân tầng.
Thay vì gửi toàn bộ danh sách mã dự phòng qua tin nhắn văn bản, quản lý chỉ cung cấp mã qua cuộc gọi thoại trực tiếp có xác thực danh tính (video call nhận diện khuôn mặt qua một kênh bảo mật nội bộ được phê duyệt trước). Nhân sự chỉ được nhận tối đa một mã duy nhất cho lần xử lý sự cố hiện tại.
Sau khi mã đó được sử dụng thành công trên trình duyệt, mã đó sẽ tự động bị đánh dấu là vô hiệu hóa trong hệ thống quản lý nội bộ. Quá trình này đảm bảo rằng ngay cả khi kênh truyền thông bị nghe lén ở một thời điểm nào đó, kẻ gian cũng chỉ thu được một mã đã qua sử dụng và không thể tái kích hoạt.
| Tiêu chí | Kênh chat thông thường (Không khuyến nghị) | Quy trình phân phối ngoại tuyến tập trung |
|---|---|---|
| Mức độ bảo mật | Thấp, dễ bị quét dữ liệu hoặc lộ lịch sử chat. | Cao, cách ly hoàn toàn với môi trường internet. |
| Số lượng mã cung cấp | Gửi toàn bộ danh sách mã cùng lúc. | Cấp từng mã đơn lẻ theo từng sự cố thực tế. |
| Khả năng kiểm soát | Không kiểm soát được ai đã xem và sao chép. | Ghi nhận rõ thời gian, người nhận và mục đích sử dụng. |
Khi một nhân sự trong đội ngũ quảng cáo rời đi, việc thu hồi thiết bị là chưa đủ. Bạn phải tiến hành làm mới toàn bộ lớp bảo mật để đảm bảo họ không còn bất kỳ đường lui nào vào tài sản của công ty. Quy trình tiêu hủy và cập nhật mã dự phòng gồm các bước cụ thể sau:
Trong quá trình hỗ trợ nhiều đội ngũ vận hành quảng cáo, chúng tôi nhận thấy một số sai lầm lặp đi lặp lại khiến hệ thống bảo mật bị vô hiệu hóa:
Việc tổ chức kho lưu trữ mã khôi phục 2FA ngoại tuyến không chỉ là một thủ tục hành chính khô khan mà là lớp lá chắn sống còn cho các doanh nghiệp sở hữu hệ thống tài sản số phân tán. Bằng cách kết hợp giữa việc cách ly vật lý, phân phối mã đơn lẻ qua xác thực trực tiếp và quy trình thu hồi nghiêm ngặt khi thay đổi nhân sự, doanh nghiệp sẽ triệt tiêu được phần lớn rủi ro mất quyền kiểm soát do yếu tố con người gây ra.
1. Tại sao không nên lưu mã dự phòng 2FA trên các trình quản lý mật khẩu trực tuyến?
Trình quản lý mật khẩu trực tuyến rất tiện dụng nhưng vẫn tồn tại rủi ro bị tấn công leo thang đặc quyền hoặc lộ Master Password. Với tài sản quảng cáo có giá trị cao, kho lưu trữ ngoại tuyến bằng bản cứng vẫn là lựa chọn an toàn tuyệt đối.
2. Nếu nhân sự ở quá xa văn phòng trung tâm thì lấy mã dự phòng bằng cách nào?
Quản lý trực tiếp có thể đọc từng ký tự qua cuộc gọi video có ghi hình xác thực danh tính tại thời điểm xử lý sự cố, sau đó đánh dấu vô hiệu hóa ngay mã đó.
3. Có nên dùng chung một bộ mã dự phòng cho nhiều tài khoản quảng cáo không?
Tuyệt đối không. Mỗi tài khoản cá nhân hay Business Manager phải có một bộ mã dự phòng độc lập để tránh hiệu ứng domino khi một tài khoản gặp sự cố bảo mật.
4. Bao lâu nên kiểm tra lại kho lưu trữ mã khôi phục ngoại tuyến một lần?
Doanh nghiệp nên tiến hành kiểm toán kho lưu trữ ít nhất mỗi quý một lần hoặc ngay sau khi có sự thay đổi về nhân sự cấp quản lý vận hành.
Ảnh minh họa: Pexels