Việc đổi điện thoại cá nhân tưởng chừng đơn giản nhưng lại là rủi ro lớn đối với các tài khoản đang áp dụng bảo mật hai lớp. Khi bạn cài đặt lại thiết bị mà chưa có phương án xử lý lớp xác thực này, toàn bộ các ứng dụng sinh mã OTP như Google Authenticator, Authy hay Microsoft Authenticator sẽ trống rỗng trên máy mới. Kết quả là bạn bị chặn đứng ngoài cửa, không thể đăng nhập vào các tài khoản cá nhân, email công việc hay hệ thống quản trị.
Đặc biệt với những ai đang tham gia vận hành chiến dịch trên các nền tảng số, việc mất quyền truy cập vào lớp bảo mật này có thể làm gián đoạn toàn bộ hoạt động quảng cáo. Bài viết này sẽ hướng dẫn chi tiết các bước chuẩn bị, cách thực hiện chuyển đổi hợp lệ và phương án xử lý tình huống khẩn cấp khi bạn chuẩn bị nâng cấp thiết bị.
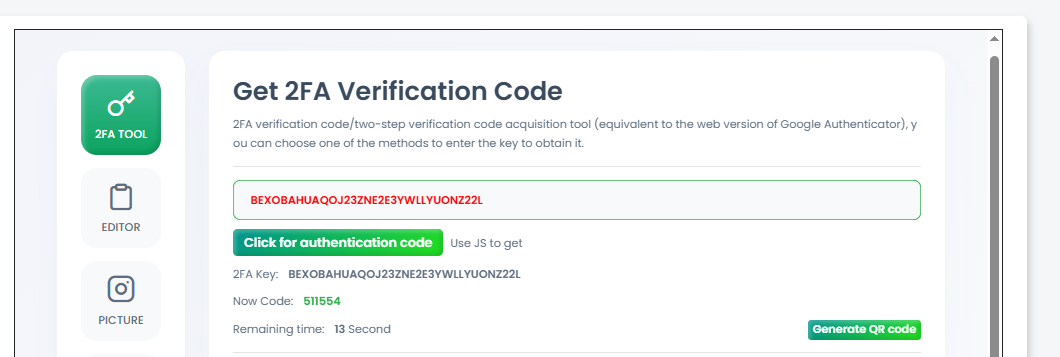
Các ứng dụng xác thực 2FA hoạt động dựa trên thuật toán tạo mật khẩu một lần dựa trên thời gian (TOTP). Khi bạn quét mã QR để liên kết tài khoản với ứng dụng trên điện thoại, một khóa bí mật (secret key) được lưu trữ cục bộ bên trong bộ nhớ của thiết bị đó. Ứng dụng sẽ kết hợp khóa này với thời gian thực để tạo ra mã 6 chữ số thay đổi liên tục sau mỗi 30 giây.
Điểm mấu chốt cần hiểu rõ là phần lớn ứng dụng tạo mã không tự động đồng bộ dữ liệu lên đám mây trừ khi bạn chủ động kích hoạt tính năng sao lưu tài khoản của chính ứng dụng đó. Do đó, khi bạn đổi sang một chiếc điện thoại mới hoàn toàn, thiết bị mới sẽ không có sẵn khóa bí mật từ máy cũ. Nếu bạn xóa dữ liệu hoặc bán máy cũ đi mà chưa gỡ liên kết, bạn sẽ rơi vào thế bị động hoàn toàn.
Trước khi thực hiện bất kỳao tác tay chân nào với chiếc điện thoại cũ, bạn cần khoanh vùng và chuẩn bị các dữ liệu cốt lõi để đảm bảo quá trình chuyển đổi diễn ra suôn sẻ. Quá trình này đòi hỏi sự cẩn trọng cao độ, tương tự như quy trình thực hiện một đợt audit bảo mật Facebook: checklist phiên đăng nhập, 2FA và thông tin khôi phục cho toàn bộ hệ thống tài sản số của đội ngũ.
Để quá trình chuyển đổi không gặp sự cố, bạn nên thực hiện theo trình tự các bước từ thiết bị cũ sang thiết bị mới một cách có hệ thống.
| Giai đoạn | Hành động cụ thể | Mục đích |
|---|---|---|
| Trước khi đổi máy | Kiểm tra tính năng đồng bộ cloud trên app Authenticator; rà soát lại danh sách mã dự phòng của các tài khoản quan trọng. | Đảm bảo không bị mất nguồn dữ liệu tạo mã gốc. |
| Trên điện thoại mới | Cài đặt lại ứng dụng xác thực tương ứng, đăng nhập tài khoản đồng bộ hoặc tiến hành quét lại mã QR từ trang quản trị từng dịch vụ. | Thiết lập lại không gian nhận mã OTP hợp lệ trên thiết bị mới. |
| Kiểm tra xác thực | Thử đăng nhập vào các tài khoản chính bằng mã trên thiết bị mới, đồng thời giữ nguyên máy cũ ở chế độ ngoại tuyến để dự phòng. | Xác nhận thiết bị mới đã tạo mã chính xác trước khi xóa máy cũ. |
| Hoàn tất | Chỉ khi thiết bị mới nhận mã thành công, bạn mới tiến hành xóa dữ liệu hoặc khôi phục cài đặt gốc trên máy cũ. | Tránh rủi ro mất trắng dữ liệu do thao tác vội vàng. |
Việc chuẩn bị kỹ lưỡng này giúp bạn tránh được những tình huống gián đoạn không đáng có, đặc biệt đối với những người làm việc trong môi trường yêu cầu tính bảo mật khắt khe hoặc quản lý nhiều tài nguyên. Việc này cũng mang lại sự đồng bộ tương tự như khi bạn chuẩn hóa 2FA cho từng thành viên trong đội quản trị quảng cáo để đảm bảo an toàn vận hành chung.
Khi đã cài đặt ứng dụng xác thực trên điện thoại mới, đừng vội vứt bỏ ngay máy cũ. Bạn cần thực hiện bước kiểm tra chéo bằng cách thử đăng nhập vào một tài khoản phụ hoặc phiên bản web của dịch vụ cần bảo vệ.
Nhập mã 6 chữ số từ ứng dụng trên điện thoại mới vào màn hình đăng nhập. Nếu hệ thống chấp nhận mã và cho phép truy cập, nghĩa là chuỗi khóa bí mật đã được đồng bộ hoặc tạo mới thành công. Trong trường hợp mã báo lỗi không hợp lệ, hãy kiểm tra lại thời gian hệ thống trên điện thoại mới xem đã được đồng bộ tự động hay chưa, vì độ lệch thời gian dù chỉ vài giây cũng khiến mã OTP bị từ chối.
Kinh nghiệm thực tế: Đừng bao giờ xóa ứng dụng hoặc reset điện thoại cũ ngay lập tức. Hãy giữ chiếc máy cũ trong trạng thái ngắt kết nối mạng nhưng vẫn mở được ứng dụng xác thực trong ít nhất 48 giờ. Khoảng thời gian này đủ để bạn phát hiện nếu có bất kỳ tài khoản nào chưa được chuyển đổi thành công.
Tình huống xấu nhất xảy ra khi điện thoại cũ bị rơi vỡ hoàn toàn, hỏng nguồn hoặc bị mất cắp trước khi bạn kịp sao lưu hay chuyển ứng dụng xác thực 2FA. Lúc này, quy trình khôi phục sẽ phụ thuộc hoàn toàn vào các phương án dự phòng mà bạn đã chuẩn bị từ trước.
Đầu tiên, hãy sử dụng các mã dự phòng (backup codes) mà bạn đã lưu trữ ngoại tuyến khi thiết lập tài khoản lần đầu để đăng nhập trực tiếp. Các nền tảng lớn đều có tùy chọn cho phép nhập mã dự phòng thay thế cho mã từ ứng dụng xác thực.
Nếu không có mã dự phòng, bạn buộc phải sử dụng các kênh xác minh danh tính thay thế do nền tảng cung cấp như nhận mã qua email đăng ký, số điện thoại khôi phục hoặc gửi giấy tờ tùy thân theo quy trình hỗ trợ chính thức. Tránh việc tìm kiếm các dịch vụ bẻ khóa trôi nổi trên mạng vì chúng tiềm ẩn nguy cơ mất tài khoản vĩnh viễn và vi phạm chính sách bảo mật.
Việc chuyển ứng dụng xác thực 2FA khi đổi điện thoại đòi hỏi sự chủ động và cẩn trọng trong từng bước thao tác. Bằng cách chuẩn bị sẵn sàng mã dự phòng, kiểm tra tính năng đồng bộ và xác minh kỹ lưỡng trên thiết bị mới trước khi xóa dữ liệu máy cũ, bạn sẽ loại bỏ hoàn toàn rủi ro bị khóa tài khoản ngoài ý muốn, giữ cho công việc vận hành luôn trơn tru và an toàn.
Ảnh minh họa: Pexels