Trong vận hành quảng cáo số hiện đại, việc phân quyền tài khoản cho nhiều nhân sự ở các địa điểm khác nhau là nhu cầu bắt buộc của các agency và team marketing. Tuy nhiên, việc chia sẻ quyền truy cập thông qua các ứng dụng đám mây chung hay chat trực tuyến lại tiềm ẩn rủi ro lớn về bảo mật tài sản số.
Khi một mã khóa xác thực hai yếu tố bị lộ, toàn bộ hệ thống quảng cáo có thể bị chiếm quyền kiểm soát trong tích tắc. Bài toán đặt ra cho nhà quản lý là làm thế nào để duy trì sự mượt mà trong phối hợp công việc nhưng vẫn giữ được sự cô lập tuyệt đối cho các khóa bảo mật quan trọng.
Các team marketing làm việc từ xa thường đối mặt với bài toán chia sẻ thông tin đăng nhập tài khoản quảng cáo, Business Manager hoặc các trang mạng xã hội. Thói quen phổ biến là lưu mã khôi phục hoặc secret key vào Google Docs, Notion hoặc gửi trực tiếp qua Zalo, Slack nhóm.
Cách làm này tuy tiện lợi để xử lý công việc nhanh chóng nhưng lại tạo ra một điểm yếu chết người trong cấu trúc bảo mật. Bất kỳ thành viên nào có link truy cập đều có thể nhìn thấy, sao chép hoặc vô tình làm rò rỉ thông tin xác thực ra ngoài. Khi rủi ro xảy ra, việc tìm ra nguyên nhân và quy trách nhiệm trở nên cực kỳ khó khăn.
Hơn thế nữa, việc quản lý vòng đời tài khoản số đòi hỏi một quy trình chặt chẽ từ khâu khởi tạo đến khi lưu trữ. Bạn có thể tham khảo thêm về quản trị vòng đời tài khoản số: từ khâu khởi tạo, xác thực đến khi lưu trữ để thấy rõ tầm quan trọng của việc kiểm soát từng điểm chạm dữ liệu trong nội bộ.
Việc sử dụng các công cụ đám mây để lưu trữ mã bảo mật mang lại sự linh hoạt giả tạo nhưng đánh đổi bằng sự an toàn của toàn bộ hệ thống. Dưới đây là những rủi ro cốt lõi mà các nhà quản lý thường gặp phải:
Chính vì những điểm yếu này, việc chuyển dịch sang mô hình lưu trữ tách biệt là bước đi cần thiết. Để hiểu rõ hơn về cách cấu trúc kho lưu trữ mã dự phòng, bạn nên đọc thêm bài viết về tổ chức kho lưu trữ mã khôi phục 2FA ngoại tuyến cho nhóm vận hành đa địa điểm để có cái nhìn chi tiết về quy trình thiết lập vật lý.
Để loại bỏ hoàn toàn khả năng bị tấn công từ môi trường internet, việc xây dựng một không gian lưu trữ hoàn toàn ngoại tuyến là lựa chọn tối ưu cho các tổ chức chuyên nghiệp. Giải pháp này đòi hỏi sự thay đổi trong cách tiếp cận: thay vì tập trung hóa trên mây, dữ liệu được phân chia và quản lý dựa trên nguyên tắc vật lý độc lập.
Kinh nghiệm thực tế: Không bao giờ giao toàn bộ mã khôi phục của một tài khoản quảng cáo lớn cho một cá nhân giữ độc lập. Hãy chia nhỏ quyền kiểm soát hoặc áp dụng cơ chế lưu trữ phân đoạn theo từng cấp bậc nhân sự trong team.
Dưới đây là các bước cơ bản để thiết lập một không gian lưu trữ mã khóa an toàn mà không phụ thuộc vào hạ tầng trực tuyến:
Việc chuẩn hóa quy trình này không chỉ giúp bảo vệ tài sản mà còn tạo ra thói quen làm việc cẩn trọng cho toàn bộ đội ngũ. Bạn có thể tham khảo thêm về vì sao đội quản trị quảng cáo nên chuẩn hóa 2FA cho từng thành viên để xây dựng nền tảng vững chắc hơn.
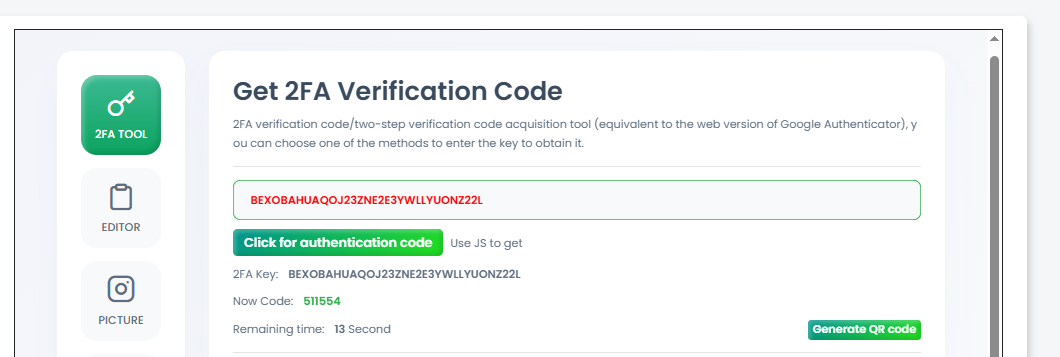
Khi các thành viên làm việc ở nhiều tỉnh thành hoặc quốc gia khác nhau, việc cung cấp mã xác thực theo thời gian thực (TOTP) đòi hỏi một phương thức vận hành thông minh thay vì gửi tin nhắn thủ công mỗi khi có người cần đăng nhập.
Giải pháp tối ưu là trang bị các ứng dụng xác thực hỗ trợ đồng bộ hóa mã nguồn mở có mã hóa đầu cuối nghiêm ngặt trên thiết bị cá nhân của từng nhân sự được phân quyền, hoặc sử dụng các trình quản lý mật khẩu nội bộ có tính năng cấp phát mã token giới hạn thời gian. Trước khi thay đổi thiết bị hoặc chuyển giao công cụ cho nhân sự mới, team cần tuân thủ nghiêm ngặt các bước chuẩn bị được chia sẻ trong bài viết đổi điện thoại có ứng dụng xác thực 2FA: các bước chuẩn bị trước để tránh tình trạng gián đoạn công việc hoặc mất quyền kiểm soát đột xuất.
Để dễ dàng lựa chọn mô hình phù hợp với quy mô team marketing của bạn, hãy xem xét bảng đánh giá chi tiết dưới đây:
| Tiêu chí đánh giá | Lưu trữ trên đám mây chung (Notion, Drive) | Lưu trữ ngoại tuyến phân tán |
|---|---|---|
| Mức độ rủi ro bị tấn công mạng | Cao (dễ bị quét nếu lộ tài khoản) | Thấp tuyệt đối (không kết nối internet) |
| Khả năng kiểm soát truy cập | Kém (dễ bị chia sẻ link ngầm) | Cao (kiểm soát vật lý hoặc thiết bị cứng) |
| Tốc độ xử lý khi khẩn cấp | Nhanh nhưng rủi ro cao | Cần thời gian xác thực nội bộ |
| Phù hợp với agency lớn | Không khuyên dùng | Rất phù hợp |
1. Tại sao không nên lưu mã 2FA chung trên Google Drive của nhóm?
Vì các tài liệu trực tuyến rất dễ bị chia sẻ nhầm quyền, bị đánh cắp thông tin đăng nhập tài khoản cá nhân của một thành viên hoặc bị quét bởi các phần mềm độc hại, dẫn đến việc toàn bộ mã bảo mật bị lộ cùng lúc.
2. Thiết bị phần cứng nào phù hợp để lưu trữ mã ngoại tuyến?
Bạn nên sử dụng các dòng ổ cứng di động có tính năng mã hóa phần cứng mạnh mẽ, không cắm trực tiếp vào máy tính kết nối internet công cộng và được cất giữ ở nơi an toàn.
3. Khi nhân sự nghỉ việc, cần xử lý kho lưu trữ ngoại tuyến thế nào?
Cần lập tức thực hiện quy trình kiểm tra bảo mật, đổi toàn bộ mã khóa mới trên các tài khoản quảng cáo và cập nhật lại thông tin vào kho lưu trữ ngoại tuyến của những nhân sự ở lại.
4. Làm sao để kiểm tra mã dự phòng 2FA còn hoạt động tốt?
Team nên định kỳ thực hiện các buổi diễn tập kiểm tra khả năng khôi phục tài khoản trong môi trường kiểm soát, đối chiếu trực tiếp với danh sách mã dự phòng đã lưu trong kho.
5. Có nên dùng chung một ứng dụng tạo mã cho cả team không?
Không nên. Việc dùng chung một ứng dụng tạo mã trên nhiều thiết bị không kiểm soát sẽ làm mất đi tính minh bạch và tăng nguy cơ lộ token đăng nhập của tài khoản quảng cáo chính.
Ảnh minh họa: Pexels