Trong vận hành hệ thống quảng cáo và quản trị tài sản số, việc các thành viên làm việc từ xa (remote) gặp sự cố với thiết bị di động chứa ứng dụng xác thực hai lớp (2FA) là tình huống rủi ro có thể xảy ra bất cứ lúc nào. Khi điện thoại hỏng, thất lạc hoặc mất sóng, quyền truy cập vào các công cụ cốt lõi như Meta Business Suite bị đình trệ toàn bộ. Nếu doanh nghiệp không có phương án ứng phó từ trước, thời gian chết của chiến dịch có thể kéo dài nhiều giờ, gây thiệt hại đáng kể về ngân sách.
Để chủ động kiểm soát rủi ro, việc tổ chức các đợt mô phỏng sự cố mất thiết bị 2fa định kỳ là giải pháp thực tế giúp đo lường chính xác năng lực phản ứng của tổ chức. Thay vì bị động chờ sự cố xảy ra, việc diễn tập giúp đội ngũ nắm vững các bước xử lý, từ đó tối ưu hóa thời gian khôi phục tài khoản và duy trì tính liên tục cho hoạt động vận hành.
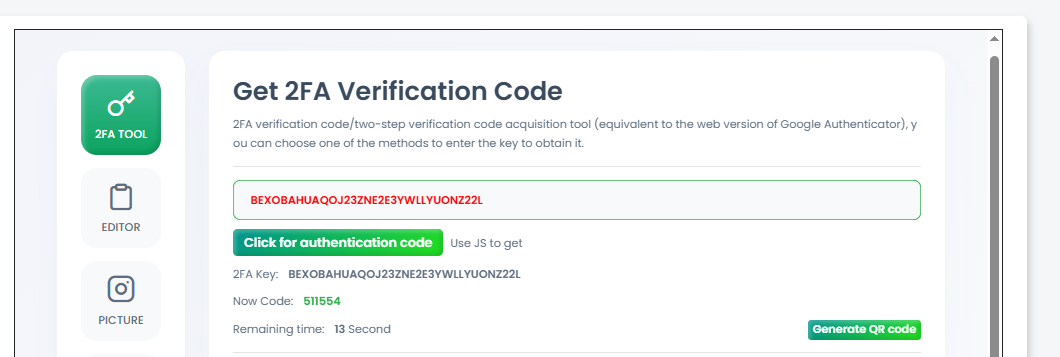
Kiểm thử mô phỏng sự cố là quá trình chủ động vô hiệu hóa quyền truy cập vào ứng dụng xác thực trên thiết bị chính của một nhân sự trong điều kiện giả định nhưng sát với thực tế. Mục đích cốt lõi không phải là làm khó nhân sự, mà là kiểm tra tính sẵn sàng của các phương án dự phòng đã thiết lập như mã khôi phục, quy trình liên lạc nội bộ hay quyền quản trị chéo.
Trong môi trường làm việc phân tán, khi mỗi nhân sự ngồi ở một địa điểm khác nhau, việc thiếu hụt một thiết bị phần cứng có thể làm gián đoạn cả một dây chuyền nếu thiếu cơ chế điều phối. Thông qua việc tổ chức các buổi diễn tập tình huống giả định mất điện thoại chính chứa ứng dụng xác thực để đo lường thời gian khôi phục của tổ chức, nhà quản lý sẽ nhận diện rõ các điểm nghẽn trong quy trình hiện tại. Bạn có thể tham khảo thêm về quản trị rủi ro khi thay đổi thiết bị làm việc chứa ứng dụng xác thực cho đội ngũ vận hành để xây dựng nền tảng vững chắc hơn.
Đối với đội ngũ marketing phân tán, kịch bản sát thực tế nhất là tình huống nhân sự vừa bắt đầu ca làm việc buổi sáng hoặc ngay trước khung giờ chuẩn bị đẩy các chiến dịch lớn thì điện thoại cá nhân (nơi cài đặt ứng dụng Google Authenticator hoặc Duo) đột ngột hỏng nguồn, không thể khởi động hoặc bị mất kết nối mạng hoàn toàn.
Điểm mấu chốt của kịch bản này nằm ở các yếu tố phát sinh:
Kịch bản này phản ánh chính xác các điểm yếu thường trực trong khâu bảo mật phân tán. Để hiểu rõ hơn về các bước cần chuẩn bị trước khi sự cố xảy ra, đội ngũ có thể xem xét kỹ đổi điện thoại có ứng dụng xác thực 2FA: các bước chuẩn bị trước nhằm áp dụng các tiêu chuẩn tương tự cho tình huống khẩn cấp.
Một buổi kiểm thử hợp lệ cần tuân theo quy trình chặt chẽ để đảm bảo tính khách quan và không làm ảnh hưởng đến các tài nguyên đang chạy thật trên hệ thống. Dưới đây là các bước triển khai cụ thể cho một kỳ diễn tập:
Trong quá trình xử lý, nếu gặp các tình huống liên quan đến việc kiểm tra trạng thái bảo mật tổng thể, bạn nên đọc thêm bài viết về audit bảo mật facebook: checklist phiên đăng nhập, 2fa và thông tin khôi phục để nắm bắt toàn diện các hạng mục cần rà soát.
Sau khi kết thúc đợt kiểm thử, việc lập biên bản rút kinh nghiệm (Post-Mortem) đóng vai trò cốt lõi để chuyển hóa sự cố giả định thành bài học thực tế. Biên bản này không chỉ ghi nhận kết quả đạt được mà còn phải làm rõ các lỗ hổng vận hành.
Các nội dung bắt buộc phải có trong biên bản bao gồm:
Việc ghi chép chi tiết này giúp doanh nghiệp liên tục cải tiến hệ thống phòng thủ. Để đảm bảo tính đồng bộ cho toàn bộ hệ thống phân quyền, nhà quản lý cũng cần tham khảo thêm về bàn giao meta business khi đổi nhân sự: checklist tránh mất quyền truy cập nhằm áp dụng quy chuẩn nhất quán trong mọi tình huống thay đổi nhân sự hoặc thiết bị.
Trong thực tế vận hành các buổi diễn tập, đội ngũ thường vấp phải một số sai lầm phổ biến làm giảm giá trị của đợt kiểm thử:
| Lỗi thường gặp | Nguyên nhân cốt lõi | Giải pháp khắc phục thực tế |
|---|---|---|
| Kiểm thử hình thức | Nhân sự biết trước kịch bản và chuẩn bị sẵn mã trên máy tính cá nhân. | Giữ kín thời điểm và tài khoản cụ thể bị chọn để kiểm thử ngẫu nhiên. |
| Thiếu tài liệu hướng dẫn | Không có quy trình bước từng bước khi mất 2FA. | Xây dựng tài liệu nội bộ chuẩn hóa, lưu tại không gian chung ngoại tuyến. |
| Phụ thuộc một cá nhân | Chỉ có nhân sự kỹ thuật duy nhất nắm giữ thông tin khôi phục. | Phân quyền chéo và lưu trữ mã dự phòng theo cơ chế bảo mật nhiều lớp. |
Kinh nghiệm thực tế: Đừng bao giờ chờ đến lúc mất thiết bị thật mới kiểm tra mã dự phòng. Việc lưu trữ các mã khôi phục một cách khoa học trên các không gian ngoại tuyến an toàn sẽ giúp rút ngắn thời gian xử lý sự cố từ hàng giờ xuống chỉ còn vài phút.
Việc duy trì thói quen kiểm thử mô phỏng sự cố mất thiết bị 2FA không chỉ là một bài tập kỹ thuật đơn thuần, mà là thước đo năng lực chống chịu rủi ro của toàn bộ tổ chức làm việc từ xa. Khi quy trình khôi phục được chuẩn hóa và diễn tập thường xuyên, đội ngũ vận hành sẽ luôn giữ được sự chủ động, bảo vệ an toàn cho tài sản quảng cáo và duy trì nhịp độ kinh doanh ổn định trước mọi biến động bất ngờ về phần cứng.
1. Doanh nghiệp nhỏ dưới 5 nhân sự có cần thiết phải tổ chức kiểm thử 2FA định kỳ không?
Có. Dù quy mô nhỏ, việc mất quyền truy cập tài khoản quảng cáo chính cũng gây gián đoạn doanh thu. Kiểm thử giúp mọi thành viên hiểu rõ cách dùng mã dự phòng mà không phụ thuộc vào một cá nhân duy nhất.
2. Tần suất bao nhiêu là hợp lý cho một đợt kiểm thử mô phỏng sự cố?
Tần suất lý tưởng là mỗi quý một lần hoặc ngay sau khi có sự thay đổi lớn về nhân sự hoặc thiết bị làm việc trong đội ngũ remote.
3. Có nên sử dụng chính tài khoản đang chạy chiến dịch lớn để làm kiểm thử không?
Không nên. Hãy sử dụng các tài khoản phụ hoặc tài khoản nội bộ có cấu hình tương đương để tránh rủi ro phát sinh ảnh hưởng đến các chiến dịch đang hoạt động thực tế.
4. Làm thế nào để đảm bảo mã dự phòng không bị lộ trong quá trình lưu trữ nội bộ?
Mã dự phòng nên được mã hóa, lưu trữ tại không gian lưu trữ ngoại tuyến có kiểm soát quyền truy cập chặt chẽ và chỉ cấp phép cho các nhân sự có thẩm quyền.
Ảnh minh họa: Pexels