Trong vận hành hệ thống quảng cáo và quản trị tài nguyên số, việc phụ thuộc hoàn toàn vào ứng dụng xác thực trên điện thoại di động đôi khi tạo ra điểm mù bảo mật lớn. Khi một thiết bị phần cứng chứa ứng dụng sinh mã đột ngột hỏng hóc, mất cắp hoặc cần khôi phục cài đặt gốc, toàn bộ đội ngũ kỹ thuật có thể bị đình trệ công việc nếu không có phương án dự phòng từ trước. Để giải quyết triệt để vấn đề này, việc xây dựng một quy chế lưu trữ khóa khôi phục 2fa dạng văn bản giấy được xem là giải pháp cốt lõi, giúp doanh nghiệp chủ động kiểm soát quyền truy cập mà không lo lệ thuộc vào các điểm lỗi duy nhất.
Phương pháp này đòi hỏi sự chuẩn hóa từ khâu tạo mã, in ấn, phân loại cho đến tiêu hủy khi có biến động nhân sự. Bài viết này sẽ phân tích chi tiết cách thiết lập một quy trình vật lý an toàn, khoa học và phù hợp với thực tế vận hành của phòng kỹ thuật.
Khi nhắc đến việc sao lưu mã dự phòng, nhiều kỹ thuật viên thường có thói quen lưu các chuỗi ký tự dạng văn bản vào Google Drive, OneDrive, hoặc chụp màn hình rồi đồng bộ lên kho ảnh cá nhân. Tuy nhiên, dưới góc độ vận hành an toàn, kho lưu trữ đám mây lại tiềm ẩn nguy cơ bị xâm nhập từ xa nếu tài khoản quản lý đám mây đó bị lộ mật khẩu hoặc dính mã độc tống tiền (ransomware).
Ngược lại, một bản in vật lý được cất giữ trong két sắt ngoại tuyến hoàn toàn cô lập với không gian mạng (air-gapped). Kẻ tấn công từ internet không thể dùng kỹ thuật khai thác lỗ hổng phần mềm hay đánh cắp dữ liệu từ xa để lấy được chuỗi khóa này. Bản giấy chỉ rủi ro khi có sự xâm nhập vật lý trực tiếp vào phòng làm việc, điều có thể được kiểm soát chặt chẽ bằng camera an ninh và quy chế phân quyền ra vào kho. Để hiểu rõ hơn về cách tổ chức không gian lưu trữ ngoại tuyến cho các nhóm vận hành phân tán, bạn có thể tham khảo thêm hướng dẫn về tổ chức không gian lưu trữ mã khóa 2FA ngoại tuyến cho nhóm marketing phân tán.
Tóm tắt nhanh: Bản in vật lý loại bỏ hoàn toàn bề mặt tấn công từ internet. Trừ khi có kẻ đột nhập vào két sắt vật lý, chuỗi khóa của bạn hoàn toàn miễn nhiễm với các chiến dịch tấn công chiếm đoạt tài khoản từ xa.
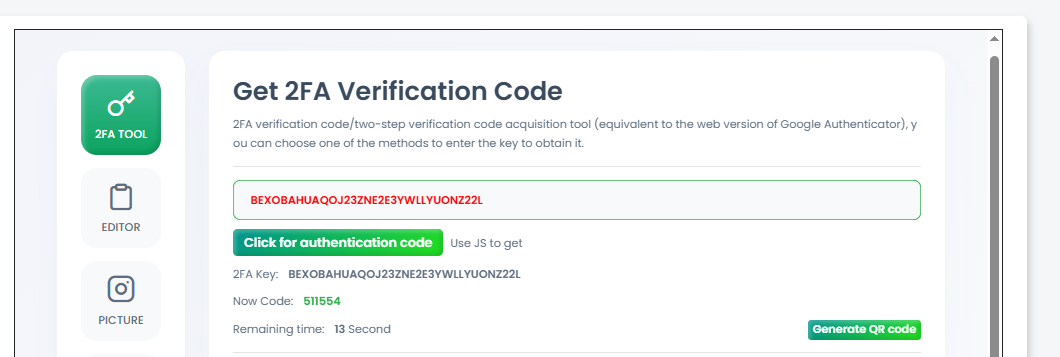
Quy trình bắt đầu ngay tại thời điểm khởi tạo tài khoản hoặc thiết lập xác thực hai yếu tố lần đầu tiên. Thay vì chỉ quét mã QR trực tiếp bằng ứng dụng trên điện thoại cá nhân của nhân sự, hệ thống cần ghi lại chuỗi văn bản bí mật (secret key) hoặc danh sách mã dự phòng một lần.
Quá trình này cần tuân thủ các bước kiểm soát nghiêm ngặt:
Việc chuẩn hóa từng bước từ khâu khởi tạo đến khi lưu trữ giúp doanh nghiệp tránh được các lỗ hổng phát sinh trong quá trình quản lý tài nguyên. Bạn đọc có thể xem thêm chi tiết tại bài viết về quản trị vòng đời tài khoản số: từ khâu khởi tạo, xác thực đến khi lưu trữ để có cái nhìn toàn diện hơn.
Để thấy rõ tính ưu việt cũng như giới hạn của từng phương án lưu trữ, bảng dưới đây tổng hợp các tiêu chí cốt lõi dành cho đội ngũ vận hành:
| Tiêu chí đánh giá | Lưu trữ đám mây (Cloud) | Lưu trữ văn bản giấy ngoại tuyến |
|---|---|---|
| Nguy cơ tấn công mạng | Cao (Dễ dính phishing, lộ pass) | Tuyệt đối bằng không (Cô lập mạng) |
| Tốc độ truy xuất khi cần | Nhanh (Chỉ cần có mạng) | Chậm hơn (Cần tiếp cận vật lý) |
| Rủi ro mất mát vật lý | Không có | Có (Cháy nổ, mất phong bì) |
| Khả năng kiểm toán (Audit) | Phức tạp, dễ bị xóa dấu vết | Dễ kiểm tra niêm phong trực tiếp |
Một trong những tình huống nhạy cảm nhất trong quản trị kỹ thuật là khi nhân sự nắm giữ hoặc biết vị trí cất giữ mã khóa nghỉ việc hoặc chuyển bộ phận. Nếu không có cơ chế thu hồi và tiêu hủy đúng chuẩn, nguy cơ rò rỉ quyền kiểm soát tài sản số là rất lớn.
Quy trình tiêu hủy và bàn giao bản giấy chứa mã khôi phục khi có biến động nhân sự diễn ra qua các bước cụ thể:
Để đảm bảo hệ thống luôn ở trạng thái sẵn sàng và không bỏ sót các bước kiểm tra quan trọng khi thay đổi nhân sự, nhà quản lý nên tham khảo thêm nội dung về audit bảo mật Facebook với checklist phiên đăng nhập và 2FA.
Trong quá trình tư vấn và vận hành thực tế tại nhiều phòng kỹ thuật, chúng tôi nhận thấy một số sai lầm phổ biến khiến quy trình bảo mật bằng văn bản giấy bị vô hiệu hóa:
Kinh nghiệm thực tế: Hãy dán một mã định danh nội bộ (ID) lên phong bì chứa mã khôi phục thay vì ghi thẳng tên tài khoản hoặc tên khách hàng lên bìa ngoài. Nếu phong bì có bị thất lạc trong văn phòng, người nhặt được cũng không thể biết chuỗi mã đó dùng cho tài sản nào.
Ngoài ra, khi có sự thay đổi về thiết bị hoặc ứng dụng xác thực trên điện thoại của các thành viên còn lại, việc chuẩn bị trước các bước là cực kỳ quan trọng. Bạn đọc có thể xem thêm hướng dẫn về đổi điện thoại có ứng dụng xác thực 2FA và các bước chuẩn bị trước để tránh bị gián đoạn công việc.
Xây dựng quy chế lưu trữ chuỗi khóa khôi phục 2FA dạng văn bản giấy không phải là việc làm mang tính hình thức mà là lớp phòng thủ cuối cùng giúp doanh nghiệp bảo vệ tài nguyên số. Bằng cách kết hợp giữa lưu trữ ngoại tuyến trong két sắt an toàn và quy trình tiêu hủy nghiêm ngặt khi thay đổi nhân sự, phòng kỹ thuật sẽ triệt tiêu được các rủi ro liên quan đến sự cố phần cứng thiết bị di động hay tấn công mạng từ xa. Sự chủ động này chính là nền tảng vững chắc để duy trì hoạt động vận hành ổn định và an toàn.
1. Có nên sao chụp bản giấy mã khôi phục vào điện thoại cá nhân để tiện tra cứu không?
Tuyệt đối không. Hành động này làm mất đi hoàn toàn ưu điểm bảo mật vật lý của bản giấy, đưa chuỗi khóa trở lại môi trường số và dễ dàng bị khai thác nếu điện thoại bị dính mã độc.
2. Nên cất giữ các bản phong bì chứa mã khôi phục ở đâu trong văn phòng?
Bản giấy nên được đặt trong két sắt chống cháy đặt tại phòng quản lý hoặc phòng server, có phân quyền nghiêm ngặt và gắn camera giám sát khu vực xung quanh két.
3. Tần suất kiểm tra định kỳ các bản in mã khôi phục là bao lâu?
Phòng kỹ thuật nên thực hiện kiểm kê và kiểm tra chất lượng bản in tối thiểu 6 tháng một lần để đảm bảo chữ không bị mờ và phong bì vẫn còn nguyên vẹn niêm phong.
4. Khi nhân sự cũ nghỉ việc nhưng đã bàn giao miệng mật khẩu, có bắt buộc phải đổi 2FA không?
Có. Mọi trường hợp thay đổi nhân sự chủ chốt đều phải tiến hành hủy mã cũ, thiết lập chuỗi 2FA mới và in lại bản giấy để loại bỏ rủi ro nhân sự cũ còn giữ lại bản sao chép trái phép.
Ảnh minh họa: Pexels