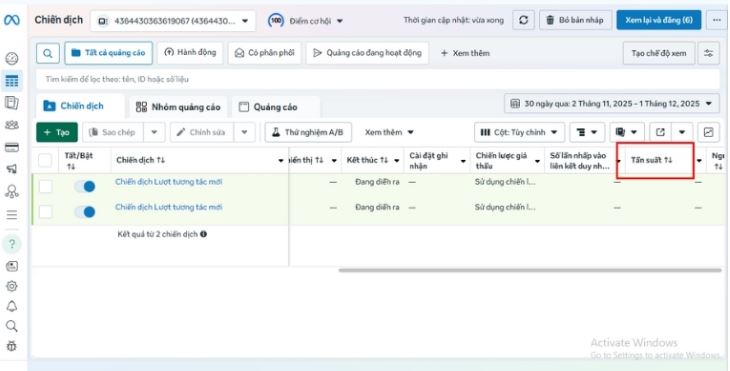
Quản lý chuỗi Fanpage quy mô lớn cho nhiều khách hàng đồng thời đặt ra bài toán khó về an toàn thông tin cho các agency marketing. Khi hàng chục nhân sự cùng tham gia vận hành chiến dịch, việc chia sẻ quyền truy cập tài khoản và mã xác thực trở thành lỗ hổng bảo mật lớn nhất nếu không được kiểm soát chặt chẽ. Hệ quả thường thấy là tài khoản bị checkpoint bất thường, lộ thông tin đăng nhập hoặc tranh chấp quyền kiểm soát tài sản quảng cáo giữa các bên.
Để giải quyết bài toán này, các đơn vị vận hành chuyên nghiệp cần thiết lập một hệ thống phân quyền rõ ràng dựa trên mô hình phân tầng. Thay vì để nhân sự tự do sử dụng chung một mã khóa, việc áp dụng xác thực kép phân tầng giúp cô lập thiết bị, kiểm soát chính xác ai được phép truy cập vào tài sản nào và vào thời điểm nào mà không làm gián đoạn tiến độ công việc.
Trong vận hành quảng cáo số, xác thực hai yếu tố (2FA) thông thường chỉ giải quyết việc xác minh danh tính ở mức độ cá nhân. Tuy nhiên, khi chuyển sang mô hình agency, một tài sản như Page Facebook là gì? Thành phần và phân quyền quản lý đóng vai trò cốt lõi và cần được bảo vệ bởi nhiều lớp nhân sự khác nhau từ trưởng phòng, nhân sự chạy chiến dịch đến đội ngũ kiểm duyệt.
Mô hình phân tầng chia nhỏ quyền truy cập thành các cấp độ dựa trên vai trò thực tế. Thay vì cung cấp trực tiếp mã OTP sinh ra từ một thiết bị duy nhất cho toàn bộ team, hệ thống sẽ sử dụng các ứng dụng quản lý mã khóa chuyên dụng, kết hợp cùng cơ chế phân quyền chi tiết trong Phân Quyền BM Facebook: Cách Tổ Chức Quản Trị Rõ Ràng Cho Doanh Nghiệp. Điều này đảm bảo rằng mỗi nhân sự chỉ nhận được quyền hạn vừa đủ để hoàn thành nhiệm vụ được giao.
Nhiều agency nhỏ thường mắc sai lầm khi cấu hình mã 2FA của một tài sản quản trị chung vào một thiết bị phần cứng duy nhất (như một chiếc điện thoại đặt tại văn phòng) hoặc giao mã dự phòng cho nhiều người. Cách làm này ẩn chứa những rủi ro vận hành nghiêm trọng:
Xung đột phiên đăng nhập: Khi nhiều người cùng cố gắng đăng nhập từ các địa điểm và thiết bị khác nhau cùng lúc, hệ thống bảo mật của nền tảng sẽ kích hoạt các cơ chế kiểm tra danh tính đột xuất, gây gián đoạn chiến dịch quảng cáo đang chạy.
Mất khả năng kiểm soát trách nhiệm: Khi xảy ra sự cố bảo mật hoặc tài sản bị thay đổi cấu hình trái phép, ban quản lý rất khó truy vết chính xác cá nhân nào đã sử dụng mã xác thực vào thời điểm đó.
Điểm nghẽn vận hành: Nhân sự phụ trách thiết bị chứa mã 2FA bận hoặc nghỉ phép sẽ làm tê liệt toàn bộ quy trình xử lý công việc gấp của các thành viên khác trong team.
Kinh nghiệm thực tế: Việc phụ thuộc hoàn toàn vào một thiết bị phần cứng duy nhất để nhận mã xác thực cho toàn bộ chuỗi Fanpage là quả bom hẹn giờ cho mọi agency. Khi thiết bị đó hỏng hoặc mất kết nối, toàn bộ đội ngũ vận hành sẽ phải đối mặt với tình trạng ngưng trệ diện rộng.
Vấn đề lớn nhất của các agency có đội ngũ nhân sự làm việc theo ca hoặc phân chia theo khung giờ là làm sao cung cấp mã xác thực an toàn. Giải pháp kỹ thuật ở đây là sử dụng các công cụ quản lý mã thông báo (Token) tập trung nhưng phân quyền truy cập theo thời gian thực hoặc qua tài khoản cá nhân được định danh rõ ràng.
Thay vì đưa mã khóa trực tiếp, quản trị viên hệ thống sẽ cấu hình phân quyền truy cập vào các ứng dụng xác thực dựa trên định danh nhân sự (Email công ty và thiết bị làm việc đã đăng ký). Khi nhân sự cần thực hiện các thao tác nhạy cảm yêu cầu mã xác thực kép phân tầng, họ sẽ thực hiện qua một quy trình yêu cầu duyệt tự động hoặc thông qua tài khoản cá nhân đã được gán quyền hạn giới hạn thời gian.
Bên cạnh đó, việc áp dụng đúng các nguyên tắc trong Phân quyền cho đội Facebook Ads: ai cần quyền gì trong từng công việc? giúp hạn chế tối đa việc nhân sự ca đêm can thiệp vào các cài đặt gốc của tài sản do ca ngày quản lý.
Để triển khai mô hình này một cách trơn tru, agency cần tuân thủ các bước cấu hình kỹ thuật cụ thể sau đây:
Bước 1: Rà soát và phân loại tài sản: Thống kê toàn bộ các tài sản quảng cáo, Business Manager và Fanpage đang quản lý để phân nhóm theo mức độ rủi ro và giá trị kinh doanh.
Bước 2: Thiết lập danh tính định danh: Bắt buộc mỗi nhân sự phải sử dụng một tài khoản cá nhân độc lập, tuyệt đối không dùng chung tài khoản đăng nhập chung cho nhiều người.
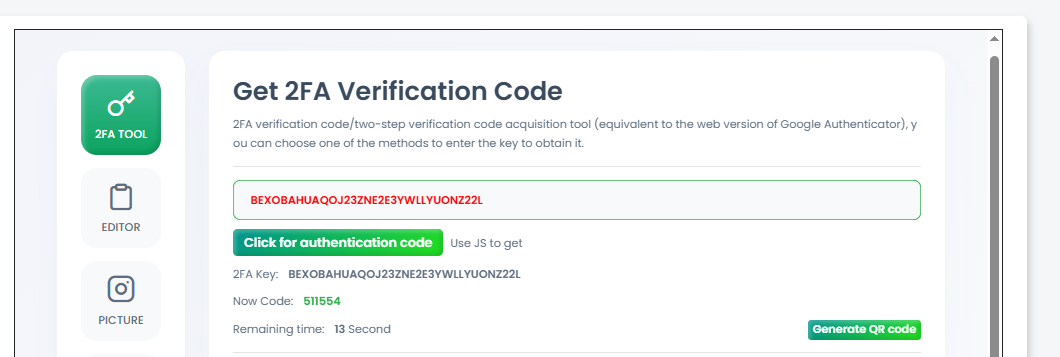
Bước 3: Cấu hình mã khóa bảo mật: Tạo các mã khóa bí mật (Secret Key) dự phòng và lưu trữ chúng theo các tiêu chuẩn an toàn ngoại tuyến, tránh để lộ trên các không gian lưu trữ trực tuyến công cộng.
Bước 4: Phân chia quyền hạn theo vai trò: Thiết lập ma trận phân quyền chi tiết dựa trên các tài liệu hướng dẫn về Xây dựng ma trận phân quyền Meta Business Suite theo mô hình RACI cho agency đa dịch vụ.
Bước 5: Kiểm thử và vận hành: Cho nhân sự chạy thử nghiệm quy trình đăng nhập và xác thực theo ca để phát hiện kịp thời các điểm nghẽn về thời gian hoặc thiết bị.
Trong quá trình áp dụng quy trình mới, đội ngũ vận hành thường gặp một số vướng mắc phổ biến. Nhận diện sớm giúp agency chủ động phương án xử lý:
| Lỗi vận hành | Nguyên nhân cốt lõi | Hướng khắc phục hợp lệ |
|---|---|---|
| Nhân sự không nhận được mã xác thực | Xung đột phiên làm việc trên thiết bị lạ | Kiểm tra lại trạng thái thiết bị tin cậy và sử dụng mã dự phòng được cấp phép riêng. |
| Tài khoản bị yêu cầu xác minh danh tính liên tục | Thay đổi địa chỉ mạng hoặc thiết bị đột ngột | Tuân thủ quy trình làm việc trên thiết bị định danh đã đăng ký với quản trị viên. |
| Tranh chấp quyền quản trị Fanpage | Phân sai quyền sở hữu và quyền truy cập | Đối chiếu lại với tài liệu Phân biệt quyền sở hữu và quyền truy cập tài sản Meta Business để điều chỉnh. |
1. Tại sao không nên dùng chung một ứng dụng Google Authenticator cho cả phòng ban?
Việc này làm mất tính kiểm soát truy cập, không thể xác định ai là người thực hiện thao tác khi có sự cố và dễ dẫn đến xung đột phiên đăng nhập.
2. Làm thế nào khi nhân sự nghỉ việc mà thiết bị của họ đang chứa mã xác thực?
Quản trị viên cần ngay lập tức thu hồi quyền truy cập của tài khoản đó trong hệ thống Business Manager và tiến hành tạo mới lại mã khóa bảo mật cho tài sản liên quan.
3. Mô hình này có làm chậm tiến độ làm việc của nhân sự không?
Ban đầu có thể gây mất thêm chút thời gian để làm quen, nhưng về lâu dài giúp loại bỏ hoàn toàn các sự cố gián đoạn do khóa tài khoản hàng loạt.
4. Agency nhỏ dưới 5 người có cần áp dụng quy trình này không?
Vẫn nên áp dụng ở mức độ cơ bản để tạo thói quen bảo mật chuyên nghiệp trước khi mở rộng quy mô nhân sự trong tương lai.
Xây dựng hệ thống xác thực kép phân tầng không chỉ là giải pháp kỹ thuật bảo vệ tài sản mà còn là nền tảng giúp agency vận hành minh bạch và chuyên nghiệp. Việc chủ động phân tách rõ ràng quyền hạn và phương thức xác thực sẽ giúp đội ngũ marketing loại bỏ các rủi ro chết trôi tài khoản, đảm bảo hiệu suất chiến dịch luôn ở mức ổn định nhất.
Ảnh minh họa: Pexels